Una obra puede detenerse sin que nadie haya atacado a la constructora. Basta con que un subcontratista pierda el acceso a sus sistemas y deje de enviar planos, certificaciones o pedidos. Este es precisamente uno de los mayores riesgos en el ámbito de la ciberseguridad en la construcción: la cadena de suministro. Según el informe «De los planos a las brechas de seguridad», la complejidad de las cadenas de suministro y de las redes de terceros está entre los tres factores que más atraen a los atacantes hacia la construcción.
Índice
ToggleAnte esta evolución, la ciberseguridad en la cadena de suministro de construcción debe dejar de ser un asunto del departamento de informática y empezar a tener en cuenta en los contratos y en los pliegos de licitación, igual que ya lo hacen otras variables como la solvencia económica o la prevención de riesgos laborales.
Ciberseguridad en la cadena de suministro de construcción: dónde entra el atacante
El informe de Control Risks considera que la complejidad de las cadenas de suministro y de las redes de terceros están en el segundo motivo por el que las empresas del sector de la construcción se ven atacadas. A ello, se suma un bajo nivel de madurez en ciberseguridad que se percibe en las empresas y una débil protección de los sistemas inteligentes que empiezan a implantarse en las obras.
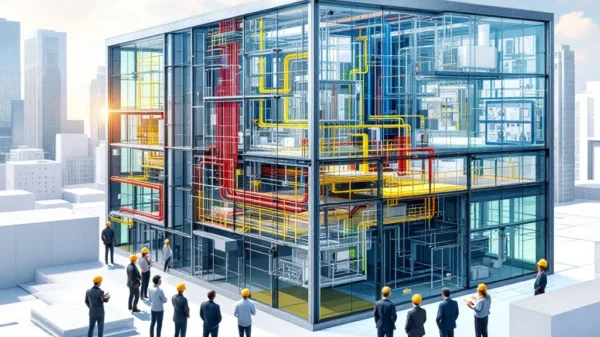
En concreto, el informe explica que cuando una constructora abre el acceso de forma remota a contratistas y proveedores para trabajar con BIM colaborativo, los posibles puntos de entrada para atacar se multiplican.
Por ello, los incidentes más graves rara vez parten de ataques sofisticados. Todo lo contrario, ya que con frecuencia nacen de sistemas antiguos, de una segmentación insuficiente o de proveedores que, sin quererlo, sirven de vía de entrada al carecer de las medidas de ciberseguridad suficientes.
Contratos a precio cerrado: cuando el fallo informático se convierte en deuda
Natalio García, Head of Construction en la firma QBE, subraya que el riesgo rara vez se concentra en un único punto en el sector de la construcción. La dependencia de subcontratistas, proveedores y plataformas compartidas amplía el riesgo aunque, detalla, que las consecuencias de estas brechas de seguridad no se reparten igual.
Al respecto, indica que los contratos a precio cerrado y las penalizaciones por retraso se activan rápido, sin importar dónde nació el incidente. No en vano, las consecuencias de un ataque pueden suponer que una media de 24 días de inactividad por un ataque de ransomware en la construcción.
De hecho, el 79% de los expertos consultados por Control Risks considera que el ransomware es la amenaza con más probabilidad de causar un impacto significativo en la construcción.
Auditorías en los pliegos de licitación
Para evitar estos riesgos, el estudio recomienda incluir el riesgo de proveedores entre los componentes de una gestión eficaz del riesgo cibernético. En concreto, animan a evaluar a cada proveedor e incorporar la ciberseguridad a los procesos de contratación, llevando incluso a contemplar una auditoría de madurez cibernética para trabajar con cualquier subcontratista con acceso al modelo BIM o al entorno común de datos.
Esta decisión iría en la línea de las exigencias que establece la Directiva NIS2 para quienes operan infraestructuras críticas y para sus cadenas de suministro. De este modo, la resiliencia cibernética y la ciberseguridad se convertirían en un factor de decisión a la hora de trabajar en determinados proyectos.
Para ello, las empresas debería contar con:
- Evaluación previa del nivel de madurez cibernética de cada proveedor
- Plan de respuesta ante incidentes verificado.
- Cobertura específica de un seguro que, aunque no suele incluirse en las pólizas tradicionales de construcción, puede contratarse con aseguradoras especializadas.
Una decisión que corresponde a quien contrata
El informe de QBE y Control Risks aboga por dar un peso específico a la resiliencia cibernética con el fin de que cubra toda la cadena de suministro, ya que el contratista principal es el que tiende a responder ante el cliente por lo que ocurra en cualquiera de sus eslabones. Exigir una auditoría de madurez cibernética a cada subcontratista cuesta menos que una obra parada durante 24 días.
Preguntas Frecuentes (FAQs) sobre ciberseguridad en la cadena de suministro de la construcción
¿Por qué la cadena de suministro es el mayor riesgo cibernético en la construcción?
Las constructoras suelen abrir accesos remotos a subcontratistas para trabajar en el entorno BIM. Si la empresa contratada carece de ciberseguridad, los atacantes usan sus sistemas antiguos como vía de entrada directa a la obra.
¿Cuántos días paraliza una obra un ataque de ransomware?
Según el informe de Control Risks y QBE, los ataques de ransomware en el sector de la construcción provocan una media de 24 días de inactividad, paralizando el envío de planos y certificaciones.
¿Quién asume el coste económico si un subcontratista sufre un ciberataque?
En contratos a precio cerrado, el contratista principal responde ante el cliente final. Las penalizaciones por retraso se activan sin importar que el ataque haya tenido origen en un subcontratista externo sin protección.
¿Qué exige la Directiva NIS2 a las cadenas de suministro en edificación?
Exige garantizar la resiliencia cibernética en operaciones de infraestructuras críticas y en toda su red de proveedores, convirtiendo la auditoría informática en un filtro obligatorio de licitación.
¿Qué amenazas preocupan más a los expertos en construcción?
El 79% de los expertos señala al ransomware como la amenaza con mayor probabilidad de causar un impacto crítico o devastador en el avance de las obras de construcción.
¿Cómo incluir la ciberseguridad en los pliegos de contratación?
El estudio aconseja exigir auditorías de madurez cibernética a las subcontratas con acceso al BIM, exigir planes de respuesta verificados y requerir seguros con cobertura específica.



You must be logged in to post a comment Login